Cibercriminales entraron por la puerta digital de las heladeras francesas y dejaron 350 supermercados con mercadería podrida
Un ataque remoto a controladores de refrigeración fabricados en Dinamarca abrió la caja de Pandora: temperaturas alteradas, productos arruinados y el fantasma de incendios provocados. Qué falló y cómo se podría haber evitado.
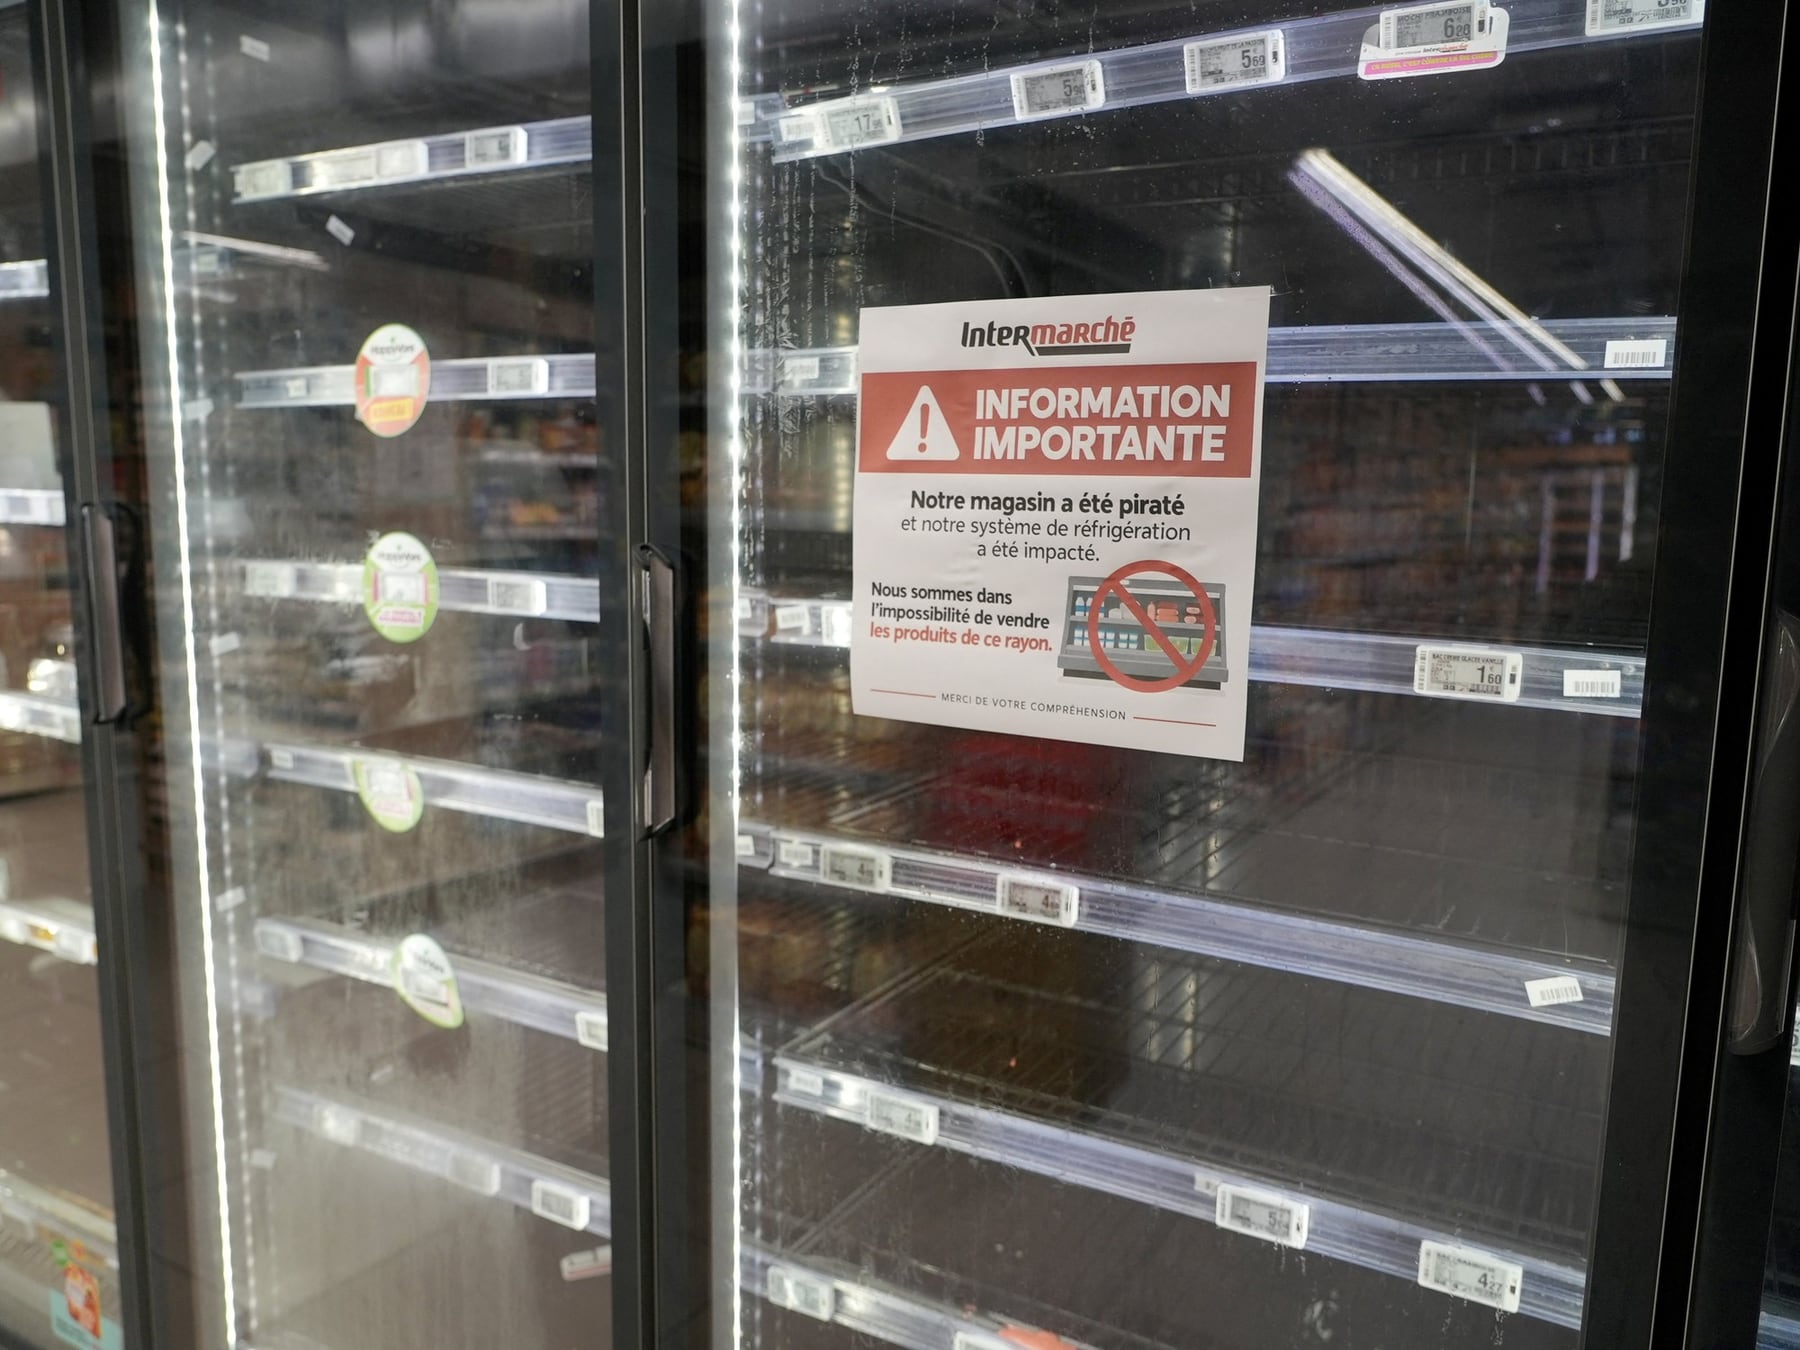
Volví del supermercado con la carne casi tibia. No era un desperfecto eléctrico ni un corte de luz: en Francia, unos hackers habían decidido, desde la otra punta del teclado, que las heladeras de 350 sucursales trabajaran al ralentí. Subieron la temperatura hasta 50 grados y dejaron atrás góndolas enteras de productos frescos convertidos en material de descarte. La escena, que parece sacada de una serie mala de ciencia ficción, abre una pregunta incómoda: ¿cuán expuestas están las máquinas que enfrían nuestra comida?
Heladeras con computadora adentro (y afuera de control)
Las heladeras y cámaras frigoríficas de los supermercados modernos no son simples electrodomésticos. Llevan incorporadas pequeñas computadoras que permiten supervisar temperaturas, compresores y ciclos de descongelamiento desde una consola central. Una cadena con decenas de locales puede así detectar fallas y hacer ajustes sin enviar técnicos a cada sucursal. Esa comodidad operativa fue, en este caso, la puerta de entrada del ataque: un atajo digital que terminó pudriendo toneladas de mercadería.
Los controladores comprometidos pertenecen a Danfoss, una compañía danesa especializada en refrigeración y automatización industrial. La empresa reconoció que varios equipos utilizaban versiones antiguas de su firmware, algunas ya sin soporte ni actualizaciones. Para dimensionar el problema sirve un dato: la herramienta de búsqueda Shodan, que es algo así como el Google de los dispositivos conectados a internet, detectó al menos 4.500 interfaces de Danfoss visibles desde la red al momento del incidente. ¿Eso significa que todas eran vulnerables? No, pero la cantidad deja claro que había mucho equipo colgado del tendedero digital.
El especialista en ciberinteligencia Braian Arroyo lo explica con una metáfora que se entiende mejor: "Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla". Para entrar de verdad, un atacante necesita explotar una falla concreta, conseguir una contraseña filtrada o aprovechar una configuración mal hecha. "En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña", agrega.
La pista principal: una vulnerabilidad conocida y (en teoría) parchada
Una de las hipótesis más sólidas apunta a fallas ya documentadas en el modelo Danfoss AK-SM 800A. El equipo Team82 de la empresa Claroty identificó vulnerabilidades en ese controlador que permitían eludir la autenticación y ejecutar instrucciones a distancia. Es decir, se podía entrar sin invitación. Danfoss publicó actualizaciones para corregirlas, pero las autoridades francesas todavía no confirmaron que esas fallas específicas hayan sido la puerta efectivamente forzada en este caso.
Una vez adentro, el atacante tiene el control del termómetro digital: puede subir temperaturas, cambiar los tiempos de descongelamiento o apagar alarmas. Los reportes del incidente indican que los cambios en esos ciclos elevaron progresivamente la temperatura hasta niveles que arruinaron mercadería fresca y congelada, y en algunos casos llegaron a generar condiciones propicias para focos de incendio. La frutilla del postre, nunca mejor dicho.
- Actualizar el firmware de los controladores de refrigeración apenas aparezca un parche: dejarlo para después es dejarlo para siempre.
- Segregar la red industrial de la red de oficinas: las heladeras no tienen nada que hacer compartiendo Wi-Fi con los administrativos.
- Cambiar las contraseñas que vienen de fábrica y usar credenciales únicas por dispositivo, no una genérica para toda la cadena.
- Desactivar el acceso remoto a internet cuando no sea estrictamente necesario y, si lo es, blindarlo con una VPN.
- Auditar periódicamente qué equipos aparecen en Shodan para saber qué quedó expuesto sin querer.
Moraleja para supermercados, frigoríficos y cualquier negocio que tenga una heladera inteligente: la próxima vez que algo parezca caliente donde no debería, no culpe al termostato. Mire el router, porque el problema entró por la red.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
El jueves negro de los chatbots: tres asistentes cayeron al mismo tiempo y millones quedaron a pie
El asesor virtual del estafador: la IA que leía tu mail y escribía el próximo golpe