Reiniciar el celular ayuda, pero no limpia un teléfono infectado
Apagar el equipo borra los procesos activos en memoria y puede cortar algunos programas de espionaje. Si el malware ya se instaló en el almacenamiento interno, el reinicio no lo elimina.
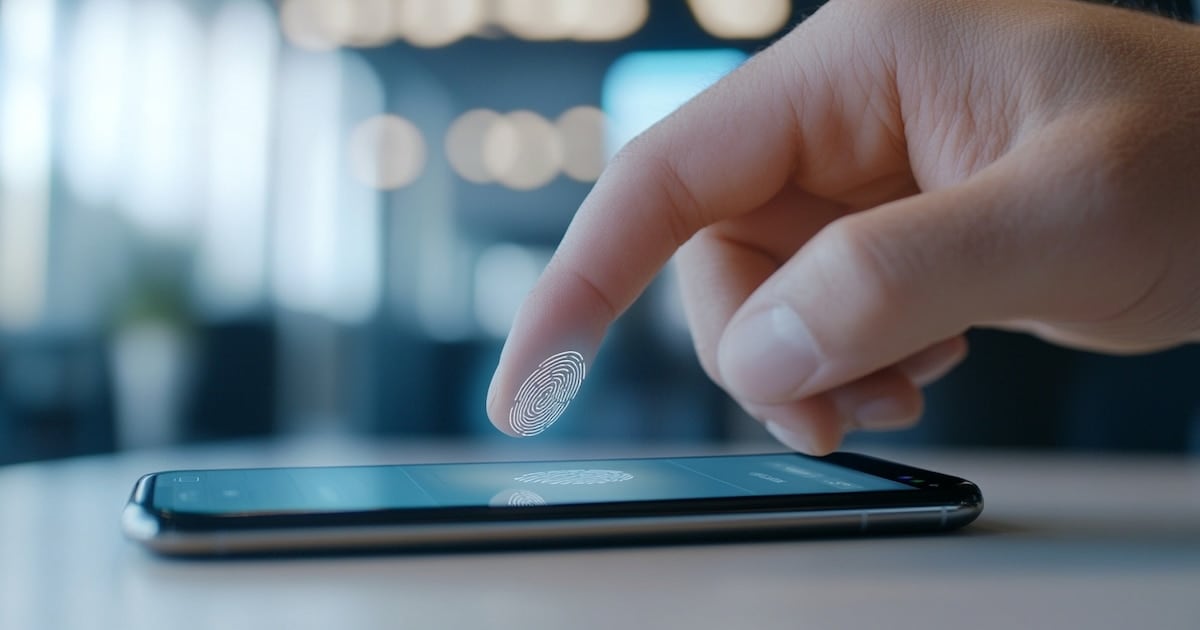
Mi celular volvió a encenderse solo, justo cuando estaba trying de hacer algo importante. La batería, que según el aviso tenía carga de sobra, decidió copiarme el(programa) de la sarcasm)a. Así arranca cualquier: la tecnología promete solución y, cuando la tocás, deja un desastre. En seguridad, el género es parecido: apagar o reiniciar el teléfono puede ayudar, aunque no es unavar(options) completa contra el espionaje.
La diferencia clave está en cómo funciona la memoria RAM. Es como la mesada de la cocina: al apagarla, se limpian los residuos de lo que estabas preparando y quedan los platos guardados. Cuando el sistema vuelve a iniciar, los procesos que estaban ejecutándose en esa memoria temporal desaparecen. Por eso, reiniciar el dispositivo puede interrumpir ciertos ataques de cero clic, es decir, programas que infectan el teléfono sin que la persona abra un enlace, un archivo o una aplicación.
Herramientas como Pegasus, que pueden extraer información del dispositivo sin conocimiento del propietario, deben mantener actividad en segundo plano para operar, según el material. Si el reinicio corta esa sesión y evita la transmisión continua de datos a servidores externos, el ataque se detiene. No es una garantía total: estamos hablando de una barrera para un tipo específico de infección, no de una solución universal.
Cuando el programa ya vive en el disco
El límite aparece cuando el malware supera la etapa inicial y queda instalado en el almacenamiento interno. En ese caso, apagar no borra nada. Al volver a encender, el programa puede reiniciarse, recuperar permisos y restablecerse con su infraestructura. También permanecen los archivos infectados, las configuraciones alteradas y las vulnerabilidades del sistema operativo. En pocas palabras: el reinicio es una medida complementaria, no un antivirus disfrazado.
Los fabricantes incorporaron funciones con una lógica parecida. Android reinicia automáticamente el teléfono si permanece bloqueado durante 72 horas consecutivas. Después, el equipo vuelve al estado previo al primer desbloqueo: los datos quedan cifrados y el acceso se complica hasta que el usuario ingresa su código o utiliza identificación biométrica.
Apple applique una regla similar desde iOS 18.1. Si el iPhone no se desbloquea durante 96 horas desde el último encendido, se reinicia solo. El resultado esperado es un estado de cifrado reforzado, con más dificultades para el acceso no autorizado y para los análisis forenses externos.
- Reiniciar o apagar el celular borra los procesos que estaban activos en la memoria RAM.
- Puede interrumpir ataques de cero clic que no requieren la apertura de enlaces o aplicaciones.
- No elimina malware instalado en el almacenamiento interno.
- No corrige archivos infectados, permisos alterados ni vulnerabilidades del sistema.
- Actualizaciones frecuentes y contraseñas robustas siguen siendo esenciales.
Entonces, ¿conviene apagar el teléfono cinco minutos por día? Como complemento, sí. No comona contra el espionaje. La medida suma una capa de protección y, en bestimmten casos, puede cortar una operación maliciosa en curso. Pero si la infección ya quedó asentada en el almacenamiento, el aparato puede seguir FAX: con todo. Mi consejo es simple: actualizá el sistema, usá contraseñas fuertes y reiniciá el celular periódicamente. Y no lo hagas únicamente paraLFAR: el mine(ro) de batería, por una vez, tiene∂una función útil.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Neo Gamma: El Robot Humanoide Protector Equipado con Cámaras y Sensores
Así actúa un sniffer, el virus que intercepta los datos que circulan en tu red WiFi